


一个 iOS 的 Bug 值多少钱?大概是 25000 美元起
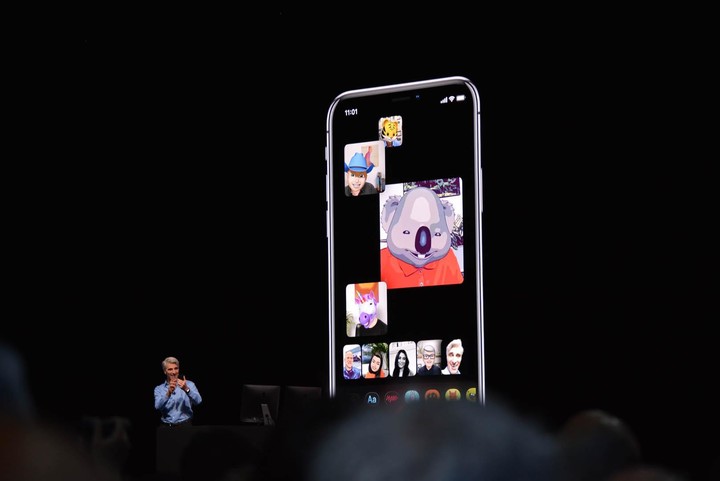
由于 FaceTime 群聊存在着隐私问题,苹果在 1 月 29 日宣布暂停 FaceTime 群聊功能,并将会在下一个 iOS 版本中修复该漏洞。
但实际上,可能谁没想到,这个漏洞最早是被一名 14 岁男孩发现的。
早在 1 月中旬,14 岁的格兰特·汤普森(Grant Thompson)在一次和同学用 FaceTime 群聊通话时,就已经在苹果之前发现了这个漏洞,并试图通过各个渠道提醒苹果这个颇为严重的隐私问题,但苹果在当时并未立即给格兰特作出回应。
直到一周后该漏洞在网上被疯传,格兰特才得到了苹果的回复和致谢。
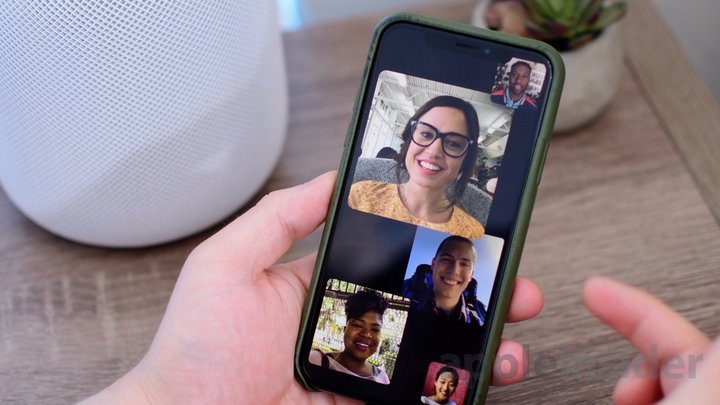
这个 Bug 的具体情况是这样的:格兰特在一次 FaceTime 群聊拨打 A 同学电话后,A 同学尚未接听;当格兰特拨打 B 同学的电话后,B 同学接听了,但系统亦同时在 A 同学未知的情况下强制接通了电话。
这就导致格兰特和 B 同学都能在群聊中听到 A 同学的那头的声音,反之,A 同学那头也能听到格兰特和 B 同学的聊天内容。
这跟之后媒体和用户曝光的 FaceTime 群聊漏洞情况一致。
格兰特的母亲向媒体表示,在苹果回复格兰特后,一位苹果高管曾到图森市和他们会面,这位不愿透露姓名的高管在向格兰特致谢的同时,也向母子征求了漏洞报告的流程优化建议。
并且,这位高管还向母子表示,格兰特将可以参加苹果的「Apple Bug」赏金计划。不过,苹果至今仍未公布奖励格兰特的赏金具体数额。
「Apple Bug」是苹果在 2016 年推出的奖励计划,旨在激励受邀用户主动挖掘系统 Bug 并及时向官方报告。
该计划的奖金被设置在 25000 美元~200000 美元不等,但具体仍要视漏洞关键程度而定,若苹果按照「Apple Bug」的起始赏金奖励格兰特,那么他最少能获得 25000 美元,约合 16.8 万元人民币的奖金。
此外,苹果向 The Verge 介绍,除了赏金,苹果确认将为该家庭提供一定的物质奖励以外,还会承担格兰特在未来的部分教育费用。
事实上,除了苹果,各大公司也曾向大众推出捉虫赏金计划。比如 Google,在 2017 年就曾向 274 位安全研究人员支付了 290 万美元,约合 1955 万人民币的赏金;而 Facebook 也推出了高达 40000 美元的捉虫赏金报酬。
通过这些奖励计划,互联网公司能更快地找出并修复产品漏洞。
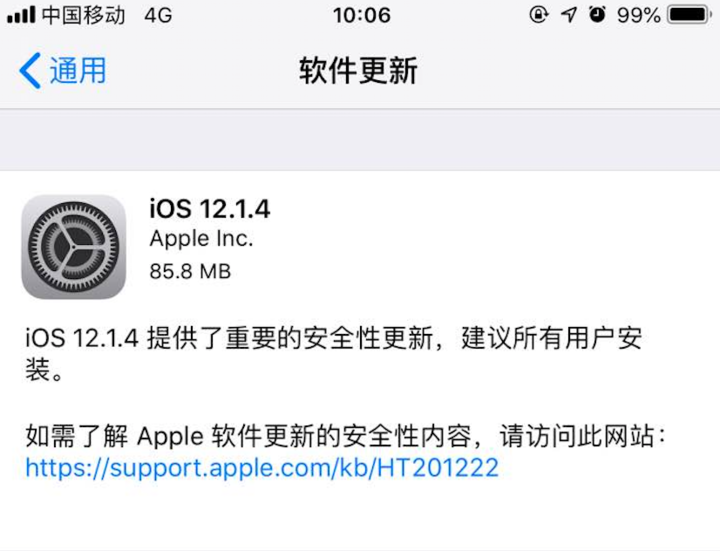
值得一提的是,在 FaceTime 的群聊 Bug 出现后,苹果也在今天凌晨推送了 iOS 12.1.4 版本的系统更新,主要修复了 FaceTime 的群聊 Bug 以及系统其他功能的安全性。
考虑到这次更新涉及到了隐私安全问题,我们强烈建议手持 iOS 设备并时常使用 FaceTime 的用户尽快更新系统。
